
FACEIT Anti-Cheat «Secure Boot needs to be enabled to launch FACEIT AC» (немесе «Please enable Secure Boot») деп жазады да іске қосылмайды. Әдетте Windows-ты қайта орнатудан, темірді ауыстырудан немесе BIOS сбросынан кейін шығады. Көпшілік байқамайтын тұс: BIOS-тағы «Secure Boot: Enabled» — Secure Boot шынымен белсенді деген сөз емес. Төменде — оны кез келген материнкада қадаммен шынайы белсенді ету.
GRIND · CS2-ДЕГІ FACEIT ҮШІН ЕҢ КӨП БАПТАЛАТЫН КЕҢЕЙТІМ
FACEIT НИКІҢДІ ЕНГІЗ.
ӨЗ РӨЛІҢДІ БІЛ.
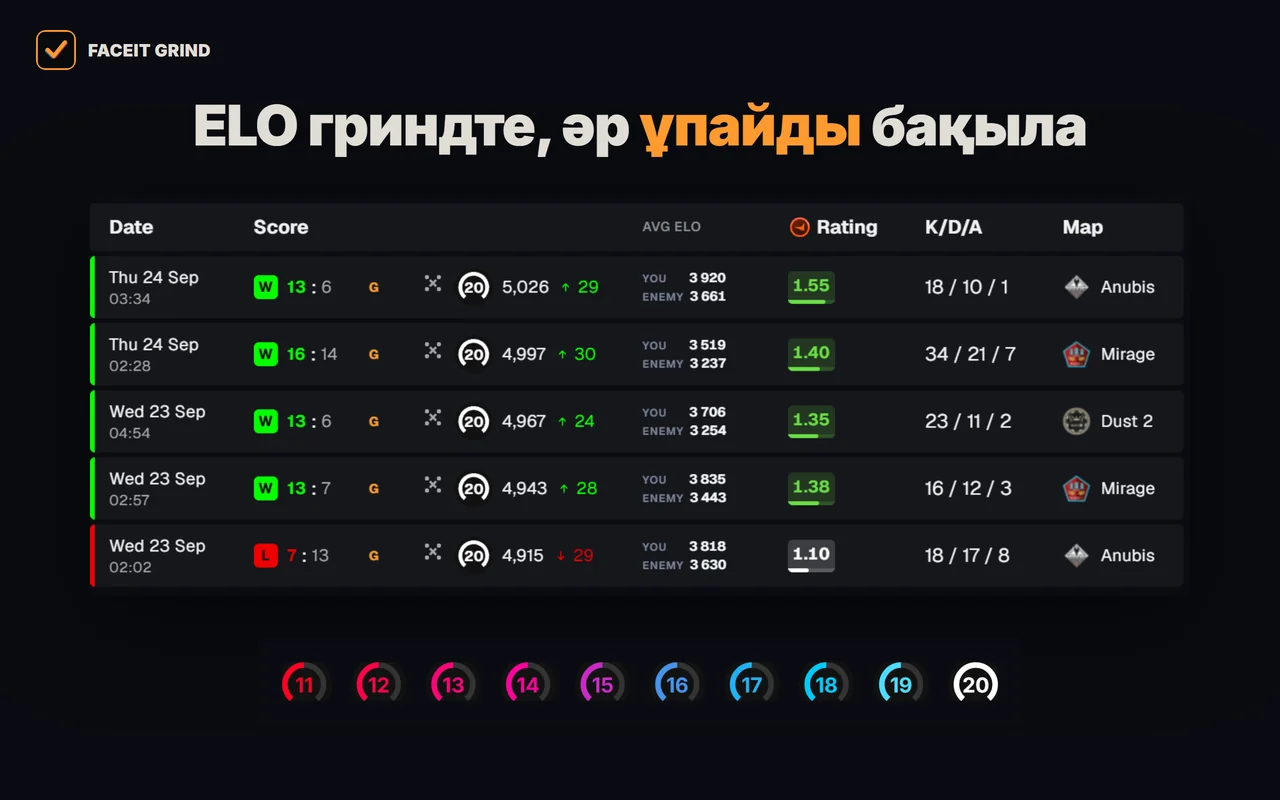
Ник енгіз — рөліңді, бес дағды сақинасын және 30 матч бойынша формаңды көресің.
Нәтиже үлгісі: donk666

FACEIT МАТЧ БӨЛМЕСІНДЕГІ РӨЛДЕР МЕН ДАҒДЫ САҚИНАЛАРЫ
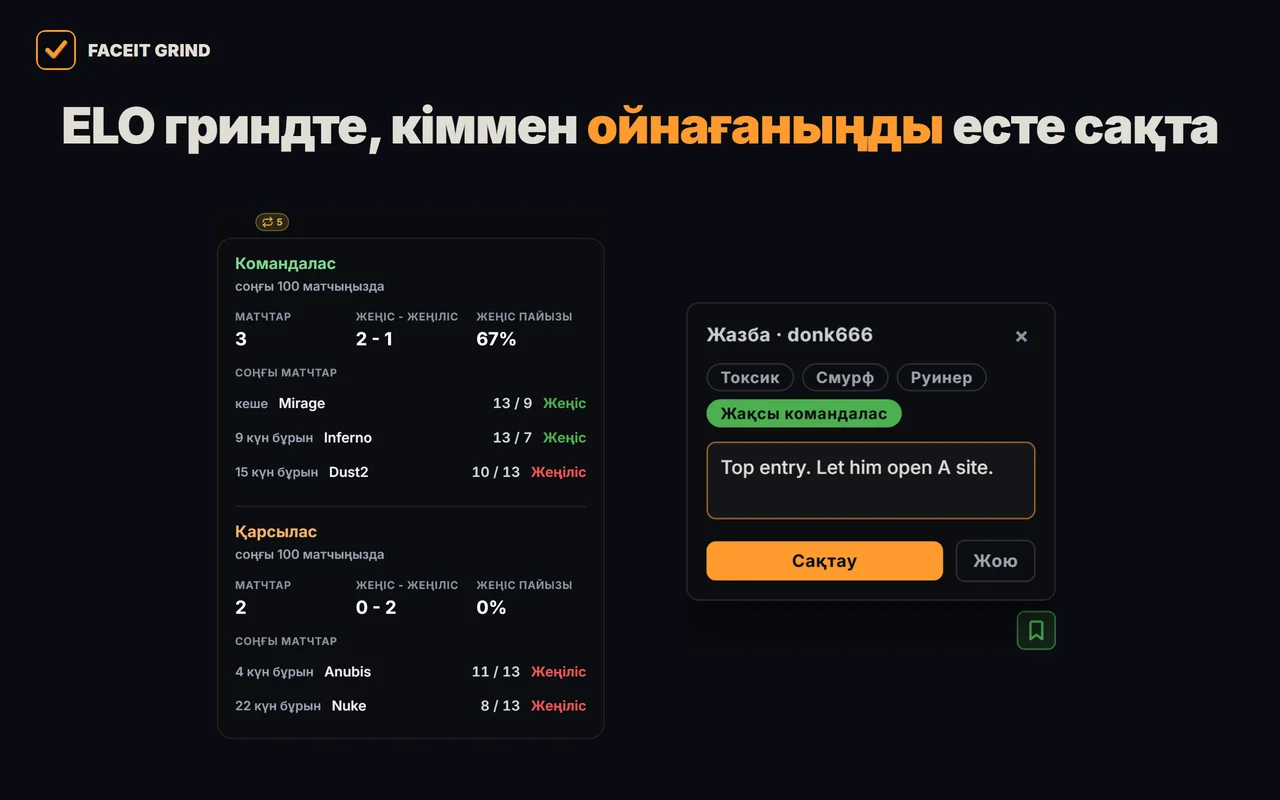
Матч бөлмесінде басқа ойыншылардың рөлдерін көргің келе ме?
msinfo32 бас та екі өрісті тексер — BIOS Mode UEFI болуы керек, ал жүйелік диск — GPT. Егер BIOS Mode = Legacy болса, Secure Boot-ты жай қоспа (ПК жүктелмейді) — алдымен түрлендір. Әйтпесе бәрі қосу мен кілттерді қайта жазуға саяды.Алдымен — іргетас: UEFI + GPT
Кез келген Secure Boot қатесі дерлік екі нәрсеге тіреледі: BIOS UEFI режимінде болуы керек (Legacy/CSM емес), ал жүйелік диск — GPT (MBR емес). Алдымен тексер: Win+R → msinfo32 → BIOS Mode мен Secure Boot State қара:
| msinfo32 не көрсетеді | Не істеу керек |
|---|---|
| BIOS Mode = UEFI, Secure Boot State = Off | Жақсы — тікелей BIOS-та түзеледі. 1-қадамға өт. |
| BIOS Mode = UEFI, Secure Boot State = On | Қосулы. FACEIT әлі шағымданса — драйверлерді тексер де AC клиентін қайта орнат. |
| BIOS Mode = Legacy (CSM) | ТОҚТА — Secure Boot-ты әзірге қоспа. Алдымен GPT/UEFI-ге түрлендір (төмендегі Legacy бөлімі). |
1-қадам — Secure Boot қосу (жаңа BIOS, 2022+)
Жаңа платаларда жиі осы жеткілікті.
- BIOS-қа кірҚайта жүкте де BIOS ашу үшін Del не F2 бірнеше рет бас.
- Security (немесе Boot) қойындысын ашSecure Boot = Enabled және Secure Boot Mode = Standard қой.
- Ұсынса, кілттерді орнатKey Management → «Install default keys» / «Restore Factory Keys» болса — орында.
- Сақта да тексерF10-мен сақта да шық. Қайта жүктеу →
msinfo32: Secure Boot State енді On болуы керек.
2-қадам — кілттерді қайта жаз («Enabled», бірақ әлі сұрайды / «Not Active»)
Көп платада бөлек күй бар — Active / Not active. Secure Boot = Enabled болса да «Not active» тұруы мүмкін, сонда ол шын мәнінде істемейді. Кілттерді қайта жазу осыны түзейді.
- Өшір, сосын CustomBIOS-та Secure Boot = Disabled қой, сосын Secure Boot Mode = Custom (бұл кілттермен жұмысты ашады).
- Зауыттық кілттерді қалпына келтірKey Management → «Restore Factory Keys» / «Install default keys» → растай.
- Қайта қосSecure Boot Mode = Standard қайтар, сосын Secure Boot = Enabled.
- Сақта да тексерСақта да шық. Қайта жүктеуден кейін күй Active / On болуы керек.
Вендорлар бойынша BIOS жолдары
| Бренд | Қайдан іздеу керек |
|---|---|
| MSI | Settings → Advanced → Windows OS Configuration → Secure Boot. Mode = Custom, сосын Image Execution Policy → Removable + Fixed Media = Deny Execute; preset / hardware OS → Maximum Security. |
| ASUS | Boot → Secure Boot → OS Type = «Windows UEFI Mode»; Key Management → Install / Clear Keys. |
| Gigabyte | BIOS → Secure Boot → Secure Boot Enable + Secure Boot Mode = Standard/Custom; Restore Factory Keys. |
| ASRock | Security → Secure Boot = Enabled + Active Secure Boot; Install Default Secure Boot Keys. |
Legacy / MBR диск — алдымен түрлендір
msinfo32 BIOS Mode = Legacy көрсетсе, бұл режимде Secure Boot мүлдем жоқ, ал оны Legacy/MBR жүйеде қосу ПК-ні жүктелмейтін етеді. Алдымен дискіні тексер: Win+R → diskmgmt.msc → диск сипаттары → Томдар → Бөлім стилі.
- Диск GPT болсаBIOS-та CSM-ды өшір (Boot → CSM / Legacy Support → Disabled / «UEFI only»), сосын Secure Boot қос.
- Диск MBR болса — түрлендірӘкімші cmd:
mbr2gpt /validate /allowFullOS, сосынmbr2gpt /convert /allowFullOS— содан кейін ғана CSM-ды өшіріп, Secure Boot қос. - Немесе таза орнатуWindows-ты флешкадан Rufus-пен қайта орнат (схема GPT, жүйе UEFI), CSM өшірулі — біздің таза орнату қадамдарын қара.
Әлі сұрай ма?
- BIOS пен Windows-ты жаңарт — бета BIOS-та Secure Boot тұрақсыз болуы мүмкін.
- 2022 жылғы BIOS-ы бар Gigabyte платасы: Secure Boot Enabled сияқты, бірақ AC оны жарамсыз көреді (Microsoft KEK сертификаты ескірген) → Key Management → Restore Factory Keys + BIOS жаңарт.
- Secure Boot пункті мүлдем жоқ → CSM (Legacy) қосулы. Алдымен платаны UEFI-ге өткіз.
- Қосқаннан кейін ПК қатады / жүктелмейді → диск MBR/Legacy: Legacy бөліміне оралу.
- Өте сирек — BIOS модулі зақымдалған (плата ақауы) → тек плата ауыстыру көмектеседі.
Secure Boot шынымен Active болғанда FACEIT қатесі кетеді. Әрі қарай FACEIT TPM 2.0 сұраса — біздің TPM 2.0 қосу нұсқаулығын орында; басқа кодтар бойынша — FACEIT Anti-Cheat қателерін түзету беті.



FAQ
Secure Boot = Enabled қойдым, бірақ FACEIT әлі сұрайды — неге?
Enabled — Active дегенмен бірдей емес. Көп плата кілттерді қайта жазғанша «Not active» тұрады: Secure Boot → Disabled, Mode → Custom, Key Management → Restore Factory Keys, сосын Mode → Standard және Secure Boot → Enabled.
Secure Boot-ты қосқаннан кейін ПК жүктелмейді.
Диск MBR/Legacy. Қайта жүктелу үшін Secure Boot-ты өшір, сосын дискіні GPT/UEFI-ге түрлендір (mbr2gpt /convert /allowFullOS) да содан кейін қайта қос.
BIOS-ымда Secure Boot пункті жоқ.
CSM/Legacy режимі қосулы. Платаны UEFI-ге өткіз (CSM-ды өшір) — пункт пайда болады, бірақ оны тек GPT дискіде қос.
Windows-ты қайта орнату керек пе?
Тек диск MBR болса және оны mbr2gpt-пен түрлендіре алмасаң/қаламасаң. GPT дискіде Secure Boot үшін қайта орнату қажет емес.
Secure Boot қосу қауіпсіз бе — дерек жоғалта ма?
Бұл BIOS баптауы, деректі өшірмейді, бірақ өзгерістер — өз тәуекеліңмен. BIOS баптауларын суретке түсір, ал Legacy/MBR жүйеде түрлендірусіз ешқашан қоспа.
